AIでハッキングしたらブロックチェーンの台帳は破られる?破られるのは台帳より人です、復元フレーズの守り方
AIでハッキングしたらブロックチェーンの台帳は破られる?
台帳より先に人が狙われます
ウォレットの暗号
AIで解けた例は見つからず
台帳の書き換え
マイニング機の半分超の力が必要
人をだます
偽の告知・偽の相談員・声のまね
プログラムのミス
AIで見つける研究が出ている
AIが賢くなってブロックチェーンの暗号が解けたという話は見つけていません。ブロックチェーンの台帳をハッキングで書き換えることは、事実上ほぼ不可能です。台帳を力ずくでひっくり返すことも、AIではなく計算する機械の数で決まります。SASEUL(サスル)も同じです。
AIで実際に危なくなるのは、人をだますことと、プログラムのミスを探すことです。だから自分のコインを守る第一歩は、復元フレーズを自分の手元だけに置くことです。
ウォレットを守る暗号がAIで解けたという話は見つけていません
ウォレットは秘密鍵(ウォレットのパスワードであり印鑑)で守られています。SASEUL公式サイトのFAQには、取引ごとに送り元のアドレスに合ったデジタル署名(電子の印鑑)が付くと書かれています。
米国の標準機関NISTは2024年8月13日の記事で、暗号は普通のコンピューターでは解くのが難しいか不可能な数学の問題に頼っていると説明しました。AIもその普通のコンピューターの上で動くプログラムです。私の考えでは、AIが文章を上手に書けるようになっても、この数学の問題が簡単になるわけではありません。
量子コンピューターは別の話です。NISTは同じ記事で、量子コンピューターに耐える新しい暗号の標準を出し、今から移行を始めるよう呼びかけました。
台帳を力ずくで書き換えるには、AIではなくマイニング機の半分を超える力が要ります
台帳を好きなように書き換える攻撃を「51%攻撃」と呼びます。マイニングしているコンピューターの半分超を一方が握る必要があります。これは機械の数と計算力の問題です。AIが賢くても計算する機械は増えません。
AIが本当に危ないのは、偽の告知・偽の相談員・声のまねです
AIは人をだます作業を安く速くします。米国FBIは2024年12月3日の案内で、犯罪者が生成AIで暗号資産投資詐欺サイトの文章を作っていると伝えました。偽サイトにAIチャットボットを置いて、悪いリンクを押させるとも書いています。
声もまねされます。FBIは家族の声をまねた短い音声で急ぎのお金を求める手口を知らせました。韓国の金融当局である金融監督院も2026年1月26日に消費者警報を出しました。AIのディープフェイク(偽の映像・声)で証券会社の社員を名乗り、偽の取引アプリを入れさせる詐欺です。
「カスタマーセンターの相談員です」「ウォレットの点検をお手伝いします」といった連絡は、こうした道具でいくらでもそれらしく作れます。どのウォレットでも同じです。
AIがブロックチェーンのプログラムのミスを見つける研究も出ています
AIはプログラムのミス(バグ)探しにも使われます。AI企業Anthropicの研究チームは2025年12月1日の記事で、AIがブロックチェーン上の小さなプログラム(スマートコントラクト)の穴を探すテストを公開しました。実際の台帳ではなく模擬の台帳でテストしていて、研究チームはこの道具を、攻撃者より先にミスを見つけて直すために使うよう勧めました。
SASEULではバリデーターの9席のうち6席が署名しないと取引のブロックが通りません
SASEULの台帳は1台のコンピューターが単独で書くことはできません。マイニングに成功したノード(台帳を分けて持つコンピューター)が交代でバリデーター(取引を確認して署名する役割)を担います。CoinMarketCapのプロジェクト紹介には、バリデーター9席のうち6席が署名するとブロックが有効になると書かれています。
バリデーターの席はマイニングの結果によって入れ替わります。だからバリデーターを握るには、結局たくさんのマイニング力が必要です。詳しい仕組みは2つの台帳の記事にあります。
SASEULのノードプログラムの設計図(ソースコード)は、公開の計画がロードマップにあります
ノードプログラムはまだオープンソースではありません。ノードはDocker Hubのパッケージファイルとして配られていて、その案内ページには「SASEUL is not open source」(SASEULはオープンソースではない)と書かれています。
CoinMarketCapのSASEUL紹介にあるロードマップには、2026年12月31日の欄に「Open Source Transition」(オープンソースへの移行)の計画が書かれています。ハードフォーク(ノードプログラムをバージョン2.3に上げる大きなアップデート、ハードフォークの記事)のあとこれ以上直すところがないと判断したら公開するという内容で、実際にいつ公開するかは決まっていません。設計図が公開されないと安全でない、という意味ではありません。
では、どうすればいい?復元フレーズを誰にも渡さなければ、コインは守れます
SASEUL公式FAQには、セキュリティと管理の責任はすべて利用者個人にあると書かれています。2024年5月16日の告知#57で、SASEULチームは利用者の秘密鍵を別に保管していないと述べました。チームが復元フレーズを聞いてくる理由はない、ということです。
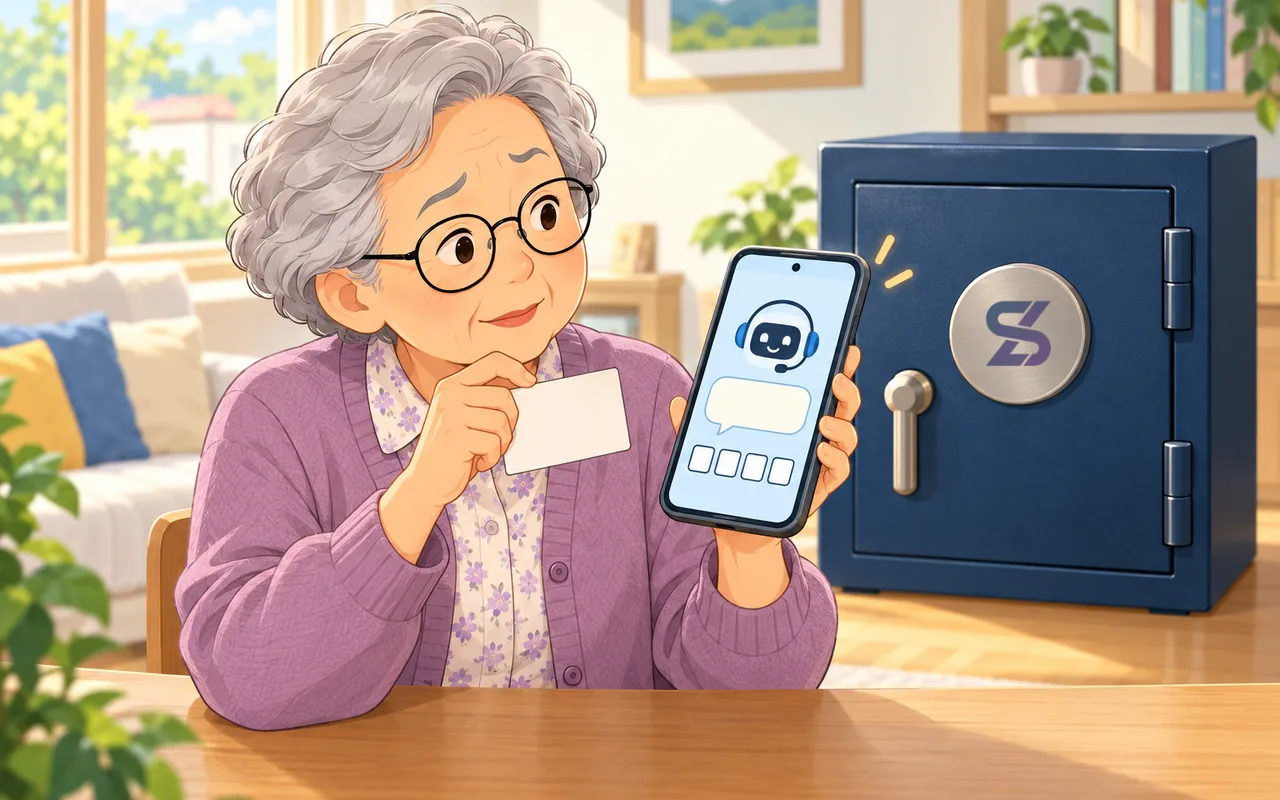
- 復元フレーズ(ウォレットを元に戻す英単語のまとまり)と秘密鍵は誰にも教えません。AIチャットボットの入力欄、「ウォレット点検」サイト、相談員を名乗る人、どれもです。ウォレットの復元はGuardeeウォレット復元の記事のとおり、自分のスマホで自分でやります
- 公式のアドレスは1文字ずつ照らし合わせます。1文字だけ変えた偽アドレスがあるかもしれません。本物のアドレスはSASEUL公式チャンネルまとめにあります
- 「AIが勝手に掘ってくれる」「AI自動売買で毎月収益」のように、コインやお金を業者に預けるよう勧められても従いません
- 家族の声で急ぎのお金を頼まれたら、電話を切って自分が知っている番号にかけ直します。FBIは家族で確認用の合言葉を決めておくよう勧めています
SASEULの基本情報はSASEUL基本情報にあります。
自分で確かめるところ
- Docker Hubのartifriends/saseul-networkページ上部の説明で「not open source」の一文を見られます
- アップデート・告知の知らせは公式Telegram告知(t.me/s/saseul_notice)でログインなしで見られます
参考にしたところ
- SASEUL公式サイト · FAQ(取引ごとにデジタル署名、セキュリティと管理の責任は利用者個人)· 2026-10-04確認
- Docker Hub · artifriends/saseul-network("SASEUL is not open source"、ページ表示の最終更新 2026-07-28)· 2026-10-04確認
- SASEUL開発ドキュメント · Node Overview(2つの台帳、マイニングに成功したノードがバリデーターを担う)· 2026-03-09修正版、2026-10-04確認
- CoinMarketCap · SASEUL紹介(About SASEUL)(現在バリデーター9席のうち6席が署名、ロードマップ 2026-12-31 "Open Source Transition")· プロジェクト側の説明、2026-10-04確認
- SASEUL公式Telegram告知 #57 · メインネット2周年、秘密鍵を別に保管しない · 2024-05-16 23:13(韓国時間)、2026-10-04確認
- NIST · "NIST Releases First 3 Finalized Post-Quantum Encryption Standards" · 2024-08-13、2026-10-04確認
- FBI インターネット犯罪苦情センター(IC3) · "Criminals Use Generative Artificial Intelligence to Facilitate Financial Fraud" · 2024-12-03、2026-10-04確認
- メトロ新聞(韓国) · 金融監督院、「ディープフェイク投資グループ」に警報…証券会社社員なりすまし詐欺に注意(金融監督院 2026-01-26 消費者警報の報道)· 2026-01-26、2026-10-04確認
- Anthropic Frontier Red Team · "AI agents find $4.6M in blockchain smart contract exploits"(模擬の台帳でのみテスト、守りにも使うよう勧めた)· 2025-12-01、2026-10-04確認
私はSLを保有しています。SASEULの告知・FAQ・Docker Hubと米国機関の案内、研究記事は2026年10月4日に原文を直接開いて確認しました。