Взломает ли ИИ реестр блокчейна? Взламывают не реестр, а людей: как защитить фразу восстановления
Взломает ли ИИ реестр блокчейна?
Сначала охотятся на людей, а не на реестр
Ключи кошелька
Случаев подбора не найдено
Переписать книгу записей
Нужно больше половины мощности майнинга
Обмануть человека
Поддельные объявления, «поддержка», голос
Ошибки в программах
Есть исследования поиска с ИИ
Я не нашёл сообщений, что ИИ стал таким умным и шифры блокчейна взломаны. Переписать реестр блокчейна взломом практически невозможно. Перевернуть реестр силой тоже может не ИИ, а только число вычислительных машин. SASEUL здесь не исключение.
По-настоящему ИИ становится опасен там, где обманывают людей и ищут ошибки в программах. Поэтому защита ваших монет начинается с того, чтобы держать фразу восстановления только у себя.
Я не нашёл случаев, когда ИИ подбирал бы ключи, защищающие кошелёк
Кошелёк защищён приватным ключом (это пароль и печать кошелька). В FAQ на официальном сайте SASEUL написано, что к каждой транзакции прикладывается цифровая подпись (электронная печать), соответствующая адресу отправителя.
Американский институт стандартов NIST в материале от 13 августа 2024 года объяснил, что шифрование опирается на математические задачи, которые обычному компьютеру трудно или невозможно решить. ИИ тоже программа, которая работает на обычном компьютере. По-моему, то, что ИИ научился хорошо писать тексты, эти задачи не упрощает.
Квантовые компьютеры — это другая история. В том же материале NIST выпустил новые стандарты шифрования, устойчивые к квантовым компьютерам, и призвал начинать переход уже сейчас.
Чтобы переписать реестр силой, нужен не ИИ, а больше половины мощности майнинга
Атака, при которой реестр меняют по своему желанию, называется «атака 51%». Для неё одна сторона должна контролировать больше половины майнящих компьютеров. Это вопрос числа машин и вычислительной мощности. От того, что ИИ умный, вычислительных машин не становится больше.
По-настоящему опасен ИИ в поддельных объявлениях, фальшивой «поддержке» и подделке голоса
ИИ делает обман дешёвым и быстрым. ФБР США в материале от 3 декабря 2024 года сообщило, что преступники с помощью генеративного ИИ создают тексты для сайтов криптоинвестиционного мошенничества. Ещё сказано, что на поддельные сайты ставят чат-ботов с ИИ, чтобы люди нажимали плохие ссылки.
Подделывают и голос. ФБР предупредило о схеме, когда короткой записью голоса, похожего на голос родственника, срочно просят денег. Финансовая надзорная служба Кореи тоже 26 января 2026 года выпустила потребительское предупреждение: мошенники с ИИ-дипфейками (поддельными видео и голосом) выдают себя за сотрудников брокерской компании и заставляют ставить фальшивое торговое приложение.
Сообщения вроде «Я сотрудник службы поддержки», «Помогу вам проверить кошелёк» такими инструментами можно сделать очень правдоподобными. Для любого кошелька это одинаково.
Есть и исследование, где ИИ находит ошибки в программах блокчейна
ИИ применяют и для поиска ошибок (багов) в программах. Исследователи компании Anthropic в материале от 1 декабря 2025 года показали тест, в котором ИИ ищет уязвимости в небольших программах на блокчейне (смарт-контрактах). Тест шёл не на настоящем реестре, а на имитации, и исследователи рекомендовали использовать этот инструмент, чтобы находить и исправлять ошибки раньше атакующих.
В SASEUL блок с транзакциями проходит, только когда подписали 6 из 9 мест валидаторов
Реестр SASEUL не может записывать один компьютер в одиночку. Ноды (компьютеры, у которых есть копия реестра), которые успешно добыли блок, по очереди становятся валидаторами (роль, которая проверяет и подписывает транзакции). В описании проекта на CoinMarketCap сказано, что блок действителен, если подписали 6 из 9 мест валидаторов.
Места валидаторов меняются в зависимости от результатов майнинга. Поэтому, чтобы захватить валидаторов, в итоге нужна большая вычислительная мощность майнинга. Подробности устройства в статье о двух реестрах.
У плана открыть исходный код программы ноды SASEUL есть место в дорожной карте
Программа ноды пока не с открытым кодом. Ноду распространяют готовым образом на Docker Hub, и на странице его описания написано "SASEUL is not open source" (SASEUL не с открытым кодом).
В дорожной карте на CoinMarketCap в пункте 31 декабря 2026 года записан план "Open Source Transition" (переход на открытый код). Там сказано, что код откроют, если после хардфорка (большого обновления программы ноды до версии 2.3, см. статью о хардфорке) не нужно будет ничего исправлять, а когда именно, не назначено. Это не значит, что безопасность возможна только при открытом коде.
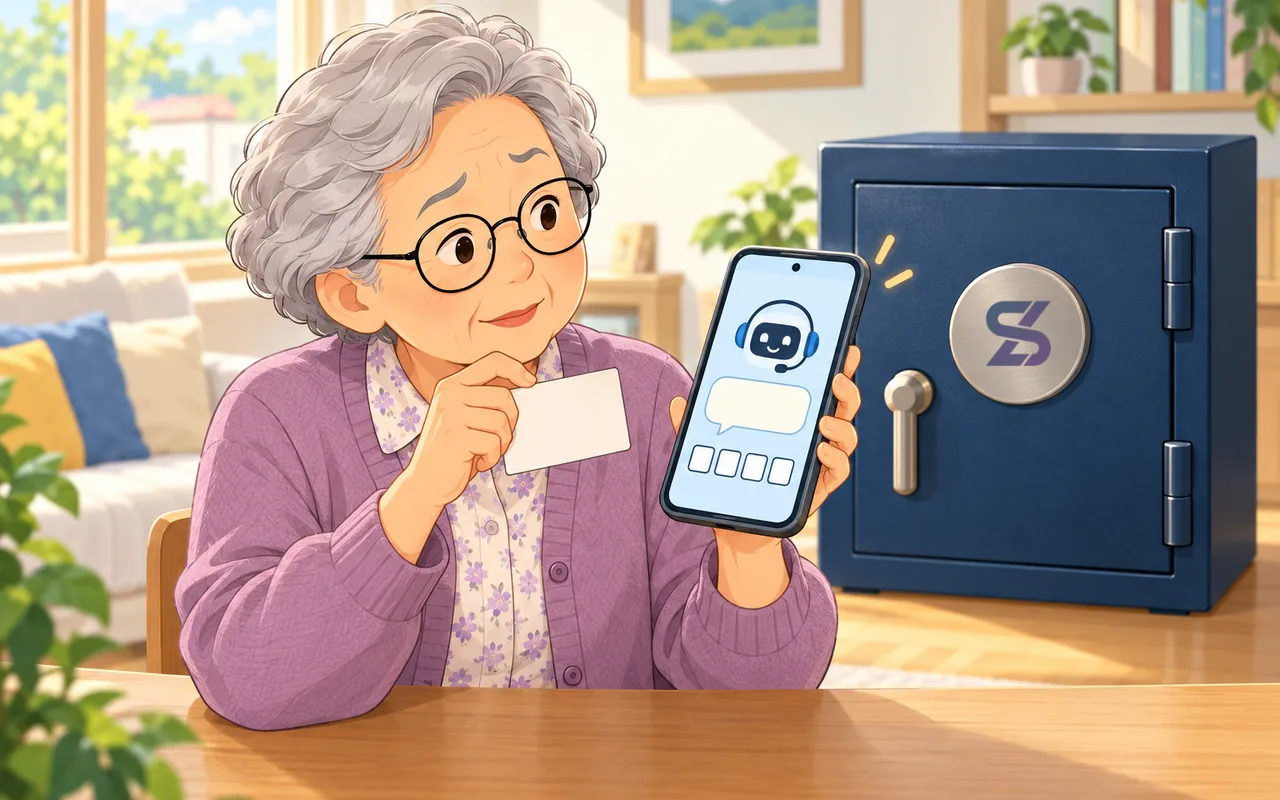
Что с этим делать? Не отдавайте никому фразу восстановления, и монеты будут в сохранности
В FAQ официального сайта SASEUL написано, что вся ответственность за безопасность и управление лежит на самом пользователе. В объявлении #57 от 16 мая 2024 года команда SASEUL сказала, что отдельно хранить приватные ключи пользователей она не будет. Это значит, что у команды нет причин спрашивать вашу фразу восстановления.
- Фразу восстановления (набор английских слов, который восстанавливает кошелёк) и приватный ключ никому не сообщайте. Ни окну чат-бота с ИИ, ни сайту «проверки кошелька», ни человеку, который назвался сотрудником поддержки. Восстанавливайте кошелёк сами на своём телефоне, как в статье о восстановлении кошелька Guardee
- Официальные адреса сверяйте по одному символу. Может быть поддельный адрес, в котором изменён всего один символ. Настоящие адреса есть в списке официальных каналов SASEUL
- Не соглашайтесь на предложения вроде «ИИ сам намайнит за вас» или «ИИ-автоторговля даёт прибыль каждый месяц», когда просят отдать монеты или деньги компании
- Если голосом родственника срочно просят денег, положите трубку и перезвоните по номеру, который вы знаете. ФБР советует договориться в семье о секретном слове для проверки
Основные сведения о SASEUL есть на странице Основное о SASEUL.
Где проверить самому
- В описании вверху страницы artifriends/saseul-network на Docker Hub видна фраза «not open source»
- Новости об обновлениях и объявления публикуются в официальном Telegram-канале объявлений (t.me/s/saseul_notice), без входа в аккаунт
Источники
- Официальный сайт SASEUL · FAQ (цифровая подпись для каждой транзакции, ответственность за безопасность и управление на самом пользователе) · проверено 2026-10-04
- Docker Hub · artifriends/saseul-network ("SASEUL is not open source", последнее обновление страницы 2026-07-28) · проверено 2026-10-04
- Документация SASEUL · Node Overview (два реестра, нода, успешно добывшая блок, становится валидатором) · редакция 2026-03-09, проверено 2026-10-04
- CoinMarketCap · описание SASEUL (About SASEUL) (сейчас подписи 6 из 9 мест валидаторов, дорожная карта 2026-12-31 "Open Source Transition") · описание от проекта, проверено 2026-10-04
- Официальное объявление SASEUL в Telegram #57 · два года мейннету, приватные ключи отдельно не хранятся · 2024-05-16 23:13 (корейское время), проверено 2026-10-04
- NIST · "NIST Releases First 3 Finalized Post-Quantum Encryption Standards" · 2024-08-13, проверено 2026-10-04
- Центр жалоб на интернет-преступления ФБР (IC3) · "Criminals Use Generative Artificial Intelligence to Facilitate Financial Fraud" · 2024-12-03, проверено 2026-10-04
- Metro Seoul · Финансовая надзорная служба предупредила о «дипфейк-чатах для инвесторов»: мошенники выдают себя за сотрудников брокеров (репортаж о потребительском предупреждении Финансовой надзорной службы от 2026-01-26) · 2026-01-26, проверено 2026-10-04
- Anthropic Frontier Red Team · "AI agents find $4.6M in blockchain smart contract exploits" (тест только на имитации реестра, рекомендовано использовать и для защиты) · 2025-12-01, проверено 2026-10-04
У меня есть SL. Объявления SASEUL, FAQ, Docker Hub, материалы американских ведомств и исследование я открыл и проверил по первоисточнику 4 октября 2026 года.