取引所がハッキングされたらSASEULのブロックチェーンも破られたの?いいえ、大事なのは自分のSLがどこにあるかです
取引所がハッキングされたらブロックチェーンも破られた?
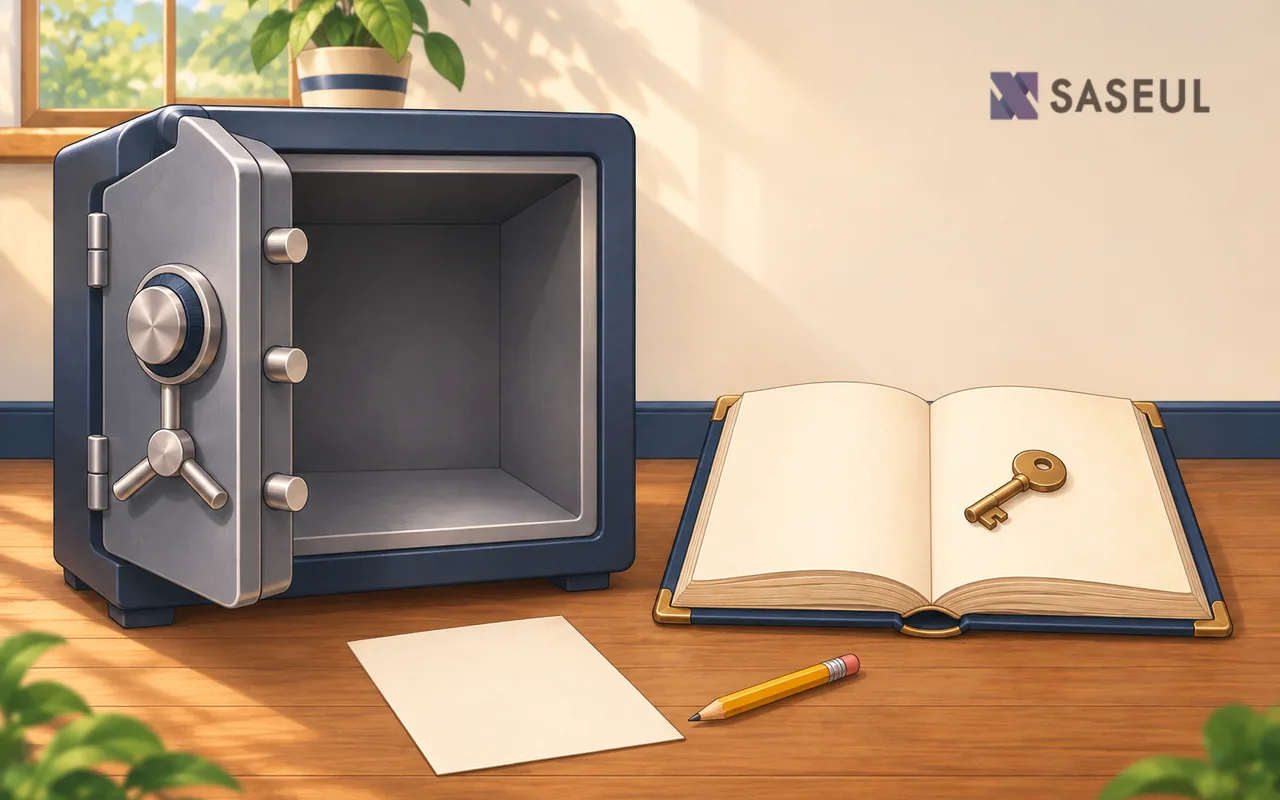
いいえ。取引所の金庫とSASEULの台帳は別です
取引所のウェブサイト
会社が預かる金庫。ここが破られることがあります
SASEULの台帳
誰でもエクスプローラーで見られる記録。別に動いています
自分のウォレット
復元フレーズを持つ人だけが開けます
大きな取引所がハッキングされたというニュースが出ると、「ブロックチェーンが破られた」という話も一緒に広まります。たいていはそうではありません。破られたのは取引所という会社のウェブサイトと金庫で、ブロックチェーンの台帳は別の場所にあります。ただ、コインを取引所に預けていたなら、そのコインは取引所の事情しだいです。だから「いま自分のSLがどこにあるか」がいちばん大事です。
公式Xは「ウェブサイトが破られた」と「ブロックチェーンが破られた」を分けて話しました
SASEUL公式Xアカウントは2026年10月30日(韓国時間19時34分)、大手取引所のハッキングへの不安を扱った記事を紹介してこう投稿しました。「This was not a blockchain hack. It was a website hack.」です。ブロックチェーンが破られたのではなく、ウェブサイトが破られたという意味です。ブロックチェーン技術を悪く言わないでほしいとも付け加えていました。
その記事は、世界で取引量がいちばん多い取引所バイナンスが約63億ドル分を盗まれたという内容です(NBCニュースの記事、2026年10月30日)。記事によると、バイナンスはノートパソコン1台が破られ、攻撃者が会社のサービスに入って許可されていない出金を出したと明らかにしました。バイナンスは入出金を止め、損失は会社がすべて埋めると言いました。
破られた場所を見ると、公式Xの言葉がわかりやすくなります。破られたのは会社のパソコンと会社のサービスでした。ブロックチェーン台帳のルールが破られたのではありません。台帳は、会社のサービスが出した出金の要求を記録しただけです。
銀行にたとえると、取引所は窓口と金庫で、ブロックチェーンはみんなが見られる台帳です
銀行の支店が襲われても、国じゅうのお金の記録が消えるわけではありません。襲われたのは支店で、取引の記録はほかの場所にも残っています。
取引所とブロックチェーンの関係も似ています。取引所はコインを預かる会社の金庫です。ブロックチェーンは、だれがどのアドレスにコインを持っているかを書いた共有の台帳です。SASEULの台帳はエクスプローラー(explorer.saseul.com)で誰でも開いて見られます。
だから取引所の金庫が破られても、台帳のルールが変わったわけではありません。逆に、台帳が無事でも、金庫に預けたコインは会社が守るべきものです。
中央型取引所と分散型取引所は、コインを誰が持っているかが違います
中央型取引所は、会社がコインを預かる場所です。会員登録をするとコインが会社の金庫(会社のウォレット)に入り、自分の分は会社の帳簿の数字として見えます。会社のサーバーが破られたり、会社が閉じたりしたら、その会社の手続きに従うことになります。上のバイナンスやBitMartがこれにあたります。
分散型取引所は、登録のかわりに自分のウォレットをつないで使います。Hyperliquidがその一つです。公式ドキュメントは、独自のブロックチェーンで、注文板がその上にあると説明しています。原文は「Every order, cancel, trade, and liquidation happens transparently」です。注文も約定もすべてその取引所のブロックチェーンに記録されるという意味です。つなぐときや出金のときは自分のウォレットの署名が必要で、取引は自分が許可した取引用の署名キーで行われます。
| 中央型取引所 | 分散型取引所 | |
|---|---|---|
| コインを預かる場所 | 会社の金庫 | 自分のウォレットアドレス(その取引所の台帳に記録されます) |
| 始め方 | 会員登録 | ウォレットをつなぐ |
| 従うもの | 会社の手続き | 自分の許可とその取引所のルール |
| 例 | バイナンス、BitMart | Hyperliquid |
分散型取引所だからといってリスクがないわけではありません。偽のサイトにウォレットをつないだり、名前だけ似た銘柄を選んで署名してしまったりすることがあり、その取引所自体のプログラムや台帳の事情にも左右されます。
SLがウォレットにあるなら、鍵である復元フレーズを守ればいいです
SASEULの公式ウォレットはGuardee(ガーディ)です。ウォレットに置いたSLは、SASEULの台帳に自分のアドレスのコインとして記録されています。会社の金庫に預けたものではないので、取引所の出来事とは直接つながりません。
そのかわり、鍵は自分で守る必要があります。復元フレーズは、ウォレットを元に戻す英単語のまとまりです。紙に書いておき、写真やメッセージアプリで送らないほうがいいです。開発元も復元を手伝えないと案内されています。保管のしかたはGuardeeウォレット復元の記事にあります。
HyperliquidやLubicsにあるなら、SASEULの台帳の外なのでその場所のルールに従います
2026年10月24日のお知らせ87番で、SLがHyperliquidでSL/USDCの現物取引を始めました。このときHyperliquidの中のSLは、SASEULの台帳ではなくHyperliquidの台帳にある「SL銘柄」です。SASEULの台帳のSLとHyperliquidのSLを交換する窓口として案内されたのがLubicsです。お知らせは、この上場がSASEULチームとは別に運営されていること、Lubicsの利用についてはLubicsチームに問い合わせることを案内していました。
そのため、HyperliquidやLubicsを通っている間は、そこでのウォレット接続と手続きが自分のSLを守ります。手順はHyperliquidで売買する記事とLubicsで送る記事にあります。
BitMartの件はハッキングではなく運営終了でしたが、預けたSLが会社の手続きに従ったという点は同じです
BitMartは、SLが2025年5月9日に上場した海外の取引所です。2026年8月26日にすべての取引を止め、2027年1月31日15時59分(世界標準時)に運営を終える予定だと告知しました。ハッキングではなく、会社の運営終了です。
SASEULの台帳はその間も続きました。けれどBitMartに置いたSLは、BitMartの公式の手続きに従う必要がありました。台帳が無事でも、預けたコインの行き先は取引所が決めるということです。詳しくはBitMart終了の記事とBitMart後の保管の記事にあります。
SASEULノードのウェブ部分のセキュリティ問題も、台帳の合意とは別のプロセスだと告知されました
2026年10月22日のSASEULお知らせ86番は、PHPのセキュリティ問題を扱いました。PHPはウェブのリクエストを受けるプログラムです。お知らせは、合意、ブロックの同期、マイニングを担当するSASEULエンジンはウェブのリクエストを受けない別のコマンドラインのプロセスなので、今回の攻撃経路の外だと述べました。マイニング用のアドレスを別のウォレットに分けてあれば、ノードには盗まれるものがないとも述べました。詳しくはPHPセキュリティ更新のお知らせの記事にあります。
ウェブ部分は直し、台帳を決める部分は別に動くという区別です。公式Xが言った「ウェブサイトとブロックチェーンは違う」と同じ方向の話です。
では、どうすればいいですか?長く持つSLは自分のウォレットに、取引所には使う分だけ置くといいです
- 取引所を使う前に、会社に預ける中央型か、自分のウォレットをつなぐ分散型か、まず見ます
- 自分のSLがいまどこにあるか確認します。ウォレットか、Hyperliquidか、Lubicsを通っている途中か、まだBitMartかです
- 長く持つ分は、Guardeeのような自分のウォレットに置くのをおすすめします。作り方はGuardeeウォレットを作る記事にあります
- 復元フレーズは紙に書いて安全な場所に置き、誰かに求められても渡しません
- HyperliquidやLubicsには売り買いする分だけ置き、終わったら自分のウォレットに戻しておくといいです
- 「台帳は安全だ」という言葉だけを信じて取引所にたくさん預けておかないほうが安心です
参考にしたところ
- Hyperliquid Docs · About Hyperliquid · What is Hyperliquid? · 2026-11-05確認(独自のL1ブロックチェーン、注文板がHyperCoreの上にオンチェーンである、本文)
- SASEULの公式X(@SaseulOfficial)の投稿 · 2026-10-30 10:34 UTC(韓国時間19:34)。原文「This was not a blockchain hack. It was a website hack.」投稿に付いた記事カードは下の記事
- AOL(元はNBCNews.com) · Binance targeted in $6.3 billion crypto heist, the largest ever · David Ingram、2026-10-30 03:31 UTC更新 · 本文(ノートパソコンが破られてサービスに入った攻撃者が許可されていない出金を出した、入出金の停止、損失は会社が埋めると明らかにした)
- SASEUL公式Telegramのお知らせ#87 · SLのHyperliquid現物取引開始(SL/USDC)、Lubics交換の案内(SASEULチームとは別に運営) · 2026-10-24 08:47(韓国時間)
- SASEUL公式Telegramのお知らせ#86 · PHP security update · 2026-10-22 17:04(韓国時間)
- BitMartヘルプセンター · Important Notice Regarding the Orderly Cessation of BitMart Operations · 2026-07-26掲載(2026-08-26にすべての取引を停止、2027-01-31に運営終了予定)
- SASEUL公式Telegramのお知らせ#65 · BitMart上場の案内 · 2025-05-08
- Google Play · Guardee · 2026-10-09確認(秘密鍵・シード文を保管しない、紛失時は第三者による復元の手伝いができない)
私はSLを持っています。公式Xの投稿(2026年10月30日)とバイナンスの記事の原文は、2026年11月5日に直接開いて確認しました。お知らせ#86は10月22日、#87は10月24日のものです。この記事のBitMartとGuardeeの内容は、以前の記事で確認したものを持ってきました。